
SIS a SALVAT cinci instituții publice din R. Moldova. Erau AMENINȚATE de peste hotare
 2939

Serviciul de Informaţii şi Securitate (SIS), în comun cu Procuratura Generală şi ÎS „Centrul de telecomunicaţii speciale” (CTS), au blocat activitatea unui virus, care viza sistemele informaţionale a cinci instituţii publice din Republica Moldova.
Potrivit unui comunicat de presă al SIS, „informaţiile din calculatoarele infectate nu au fost compromise, întrucât virusul a fost depistat în faza incipientă”, fiind stopată orice tentativă a malware-ului de a-şi instala componentele în calculatoare, precum şi a rula comenzile de pe serverul atacatorilor.
Experții de la SIS, procuratură și „Registru” au identificat șase servere de comandă şi control, toate localizate peste hotarele ţării, și au stabilit probe care demonstrează că„soft-ul maliţios utiliza tehnici de criptare extrem de avansate”. Pentru a analiza comportamentul virusului, acesta a fost plasat într-un mediu izolat de reţea, care simulează staţia de lucru a victimei.
„Infectarea cu acest tip de virus are loc, de cele mai dese ori, prin e-mailurile de tip phishing, care arată identic unor mesaje de corespondenţă oficială. Astfel, la accesarea ataşamentului fie .exe, .scr, .com, sau .bat, are loc prima fază de infectare a calculatorului. După ce soft-ul se instala pe calculator, acesta urma să se conecteze la serverul răufăcătorului pentru a descărca malware-ul propriu-zis.
Virusul de tip troian urma să cripteze informaţia sensibilă de pe hard-discul utilizatorului. Astfel, software-ul maliţios bloca accesul la diferite tipuri de formate de fişiere (.dbf, .doc, .docx, .jpg, .avi, .mp4, .xls, .sql, etc.) prin criptarea acestora cu un algoritm hibrid, care combina în sine algoritmi asimetrici (RSA, curbe eliptice) cu algoritmi simetrici (AES, 3DES). Informaţia criptată rămânea pe calculatorul victimei, însă nu putea fi utilizată, pentru decriptare atacatorii cereau o recompensă care varia în funcție de numărul de fişiere criptate, precum şi de tipul extensiei acestora”, se arată în comunicatul SIS.
Experţii atenţionează autorităţile şi instituţiile guvernamentale asupra riscurilor din mediul on-line şi recomandă respectarea practicilor esenţiale de securitate informaţională, precum: implementarea sistemelor de tip Data Loss Prevention, actualizarea regulată a programului de antivirus şi gestionarea centralizată a acestuia, aplicarea măsurilor anti-phishing, utilizarea doar a e-mailului guvernamental din cadrul Sistemului de telecomunicaţii al autorităţilor publice STAAP în corespondenţa de serviciu.
 05.09.2024
11:59
18639
PROGRAM // Începe Reuniunea Teatrelor Naționale Românești: „La Chișinău vor veni TOATE Teatrele Naționale din Republica Moldova și România!”
 15.04.2024
19:28
25251
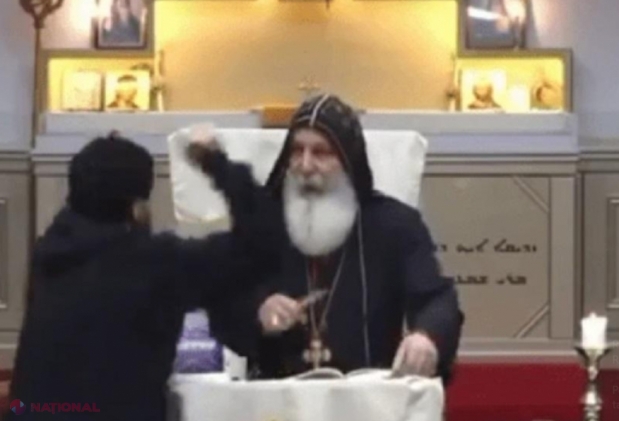
VIDEO // Un nou atac armat în Sydney. Patru persoane au fost înjunghiate într-o biserică, în timpul slujbei. Momentul, transmis LIVE
 20.04.2023
07:30
36826
Ce se întâmplă dacă înghiți sâmburii de măsline? Nici nu-ţi imaginezi
 17.02.2023
14:32
32874
Marina Tauber oferă DETALII despre mitingul de duminică. Deputata infirmă că s-ar pregăti destabilizări: „Va fi o acțiune pașnică. Protestele, mitingurile sunt acțiuni democratice”
 18.01.2023
19:59
14962
Friptură pe bază de AER. Nu este o glumă
 22.11.2022
13:11
4631
Ilan Șor propunere rectificarea de urgență a Legii bugetului de stat pentru 2022: „Cel puțin 25 de miliarde de lei ar asigura o protecție socială minimă pe timp de iarnă”
 10.10.2022
07:30
4573
Vladimir Putin a convocat de URGENȚĂ Consiliul de Securitate, la două zile după explozia de pe Podul Kerci din Crimeea
 04.05.2022
19:59
10066
O femeie de 33 de ani a descoperit din întâmplare, în pozele de vacanță, că soțul o înșela cu bona copiilor
 12.12.2021
09:47
12688
S-a găsit SOLUȚIA împotriva furtului de CATALIZATOARE
 25.01.2021
20:00
18467
Cele mai serioase și organizate zodii
 25.01.2021
19:01
68276
Cât timp se fierb, de fapt, ouăle pentru a fi moi sau tari
 04.11.2026
06:54
187
Coreea de Nord lansează rachete în a patra rundă de trageri din această lună, anunță Seulul
 04.11.2026
05:58
362
Alexandria Ocasio-Cortez obține al cincilea mandat, iar Kathy Hochul este realeasă guvernatoare
 04.11.2026
05:52
479
Alegeri în SUA: urnele s-au închis în aproape toate statele, iar rezultatele sunt parțiale
 04.11.2026
05:10
317
Binance: interviuri false de angajare, folosite în atacul de 6,3 miliarde de dolari
 04.11.2026
04:54
535
Alegeri în SUA: democrații obțin un loc republican în Senat, iar controlul Congresului rămâne incert
 04.11.2026
03:25
360
Escrocii folosesc imagini generate cu AI pentru a cere bani în schimbul animalelor pierdute
 04.11.2026
03:01
439
Programul de vot, prelungit în trei secții din Pennsylvania și cinci din Carolina de Nord
 04.11.2026
02:57
559
Fosta purtătoare de cuvânt a lui Zelenski, acuzată de înaltă trădare
 04.11.2026
02:34
372
Absolvenții gestionează inteligența artificială, dar mai învață și meseria?
 04.11.2026
02:17
425
Canva anunță o restructurare care va afecta 22% dintre angajați
 04.11.2026
00:58
480
Oscar Puente demisionează după catastrofa feroviară de la Urda
 03.11.2026
22:16
526
Vreme răcoroasă și mai mult soare în săptămâna 4–10 noiembrie
 03.11.2026
21:38
540
Ferrari și-a vândut deja întreaga producție Luce pentru 2027
 03.11.2026
20:43
531
Consultări pentru actualizarea Programului Național de Aderare al Republicii Moldova
 03.11.2026
20:08
605
Interdicția rețelelor sociale pentru copii, testată la Înalta Curte din Australia
 03.11.2026
19:42
685
Zelenski: peste 50 de persoane ar putea fi sub dărâmături după atacul de la Komîșuvaha, soldat cu 33 de morți
 03.11.2026
19:38
653
Trump confirmă atacuri asupra unui sistem antiaerian din Iran, iar Qatarul lucrează la un acord interimar
 03.11.2026
19:08
679
Polonia anunță că a dejucat o posibilă provocare la frontiera cu Kaliningrad
 03.11.2026
18:54
699
Melania Trump anunță o întâlnire între reprezentanți ai Rusiei și Ucrainei la Casa Albă
 03.11.2026
18:52
639
Armata israeliană neagă implicarea în atacurile americane asupra insulei Qeshm
 03.11.2026
18:44
665
Weidel acuză imigranții români că „jefuiesc” sistemul social german; documentarul arată lacunele legislative
 03.11.2026
18:37
516
Consultări pentru actualizarea Programului Național de Aderare la UE 2025–2029
 03.11.2026
18:26
551
Reforma administrației locale, discutată la Parlament: primării mai puternice și servicii mai bune
 03.11.2026
18:16
553
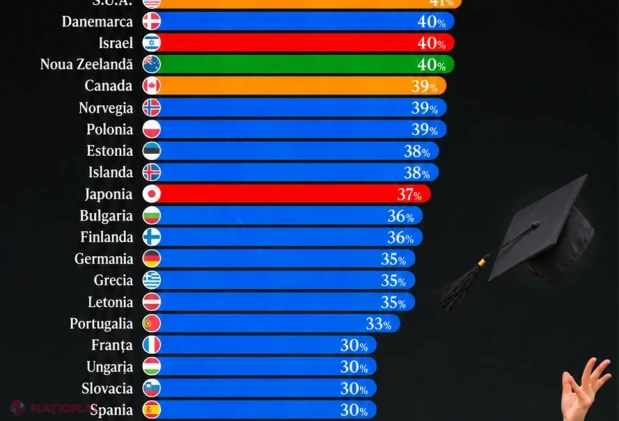
Irlanda conduce clasamentul absolvenților universitari; România se află la 19%
 03.11.2026
18:06
595
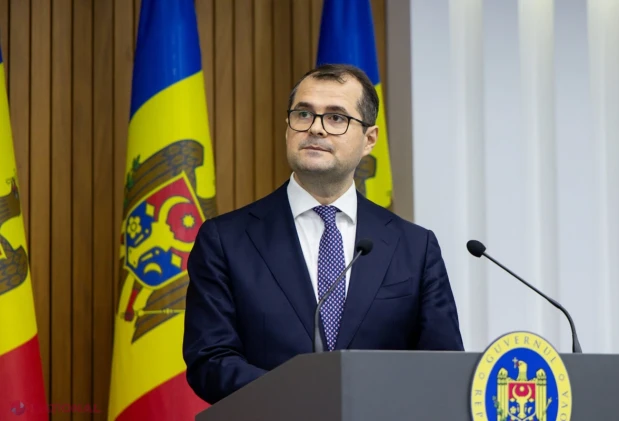
Premierul Vasile Tofan: Moldova avansează spre UE și își consolidează securitatea energetică
 Inapoi

 Tarifele la gaze ar putea scădea după ce R. Moldova a testat cu succes cumpărarea de gaze din Ucraina
 Maia Sandu avertizează asupra riscurilor AI pentru securitatea cibernetică și convoacă Consiliul Național de Securitate
 DECRETE // Maia Sandu a RETRAS cetățenia R. Moldova pentru doi exponenți ai regimului separatist de la Tiraspol
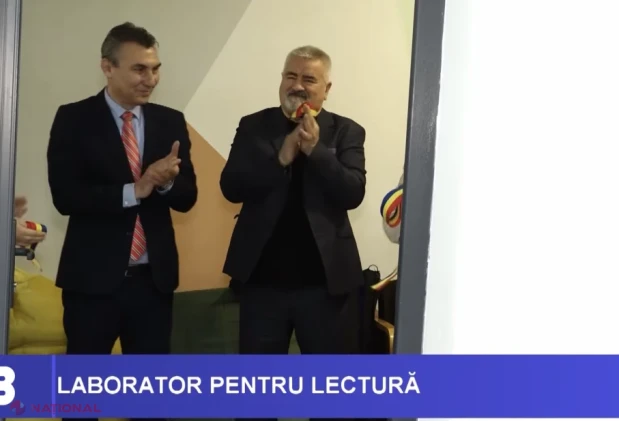 VIDEO // România continuă să investească în școlile din R. Moldova: Nou laborator didactic inaugurat la Colegiul Pedagogic din Bălți
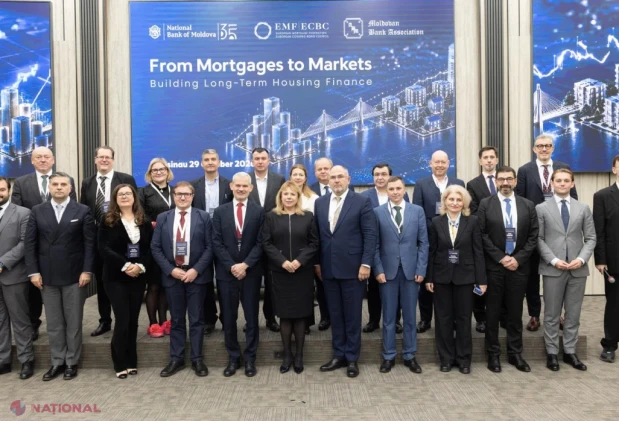 Modelul ROMÂNESC la Chișinău // ASF sprijină dezvoltarea pieței de capital din R. Moldova: Soluțiile prezentate de Alexandru Petrescu la conferința BNM
 Capricorn
 Vărsător
 Pești
 Berbec
 Taur
 Gemeni
 Rac
 Leu
 Fecioară
 Balanță
 Scorpion
 Săgetător
 1 MDL
 1 EUR
20.20
 1 USD
18.06
 1 RON
3.78
 1 RUB
0.22
 1 UAH
0.40
Curs BNM din 04.11.2026